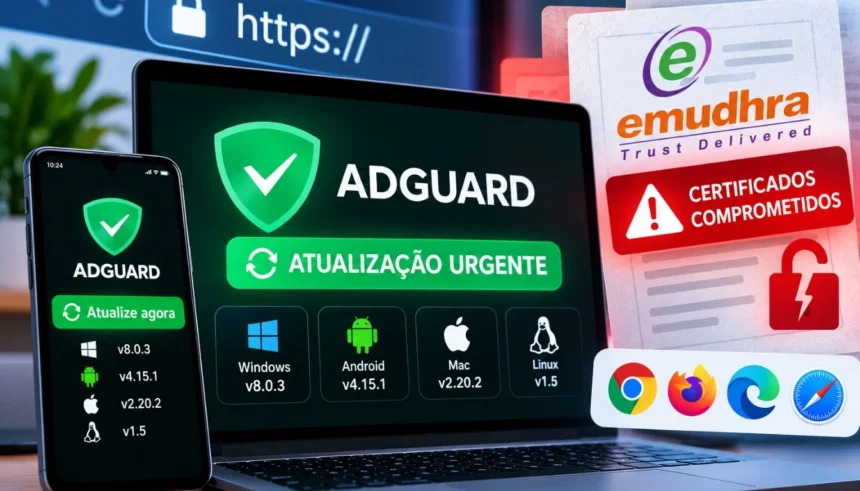
A AdGuard lançou atualizações urgentes para várias das suas aplicações depois de ter sido descoberta uma falha grave em certificados digitais da autoridade certificadora eMudhra, também conhecida pela marca emSign.
O problema afetou oito certificados intermédios cujas chaves privadas foram geradas com aleatoriedade insuficiente. Na prática, essas chaves eram tão fracas que podiam ser recuperadas a partir da informação pública do próprio certificado.
Isso poderia permitir a criação de certificados HTTPS falsos e, em determinadas condições, a tentativa de imitar sites legítimos.
Google, Mozilla, Apple e Microsoft avançaram rapidamente para bloquear os certificados afetados.
O que aconteceu com os certificados da eMudhra?
Os certificados HTTPS dependem de chaves criptográficas que, em condições normais, devem ser praticamente impossíveis de adivinhar.
Neste caso, a geração das chaves privadas de oito certificados intermédios da eMudhra apresentou uma falha grave de aleatoriedade.
A Google confirmou que recebeu o alerta a 17 de outubro e concluiu pouco depois que as chaves podiam ser recuperadas, o que permitiria a emissão fraudulenta de certificados para domínios que o atacante não controlava.
O Chrome bloqueou de imediato as chaves afetadas através do seu sistema CRLSet.
A Mozilla também confirmou a vulnerabilidade e conseguiu reproduzir independentemente a recuperação das chaves, classificando o problema como suficientemente grave para bloquear os certificados através do OneCRL.
A eMudhra revogou os oito certificados afetados a 18 de outubro.
Porque é que isto é perigoso?
Um certificado HTTPS ajuda o navegador ou aplicação a confirmar que está realmente ligado ao site pretendido.
Se um atacante conseguir controlar a chave privada de uma autoridade certificadora intermédia ainda considerada confiável, pode tentar criar certificados falsos que pareçam legítimos.
Num cenário em que também consiga intercetar a ligação do utilizador, isso poderia permitir:
- imitar um site legítimo;
- intercetar comunicações;
- alterar tráfego;
- esconder um ataque atrás de uma ligação aparentemente segura.
A Mozilla explica que um atacante com essas chaves e capacidade de intercetar a ligação poderia apresentar certificados fraudulentos e potencialmente ler ou modificar o tráfego.
O que fez a AdGuard?
A AdGuard adicionou os certificados eMudhra afetados à sua lista de bloqueio e publicou atualizações urgentes das suas aplicações.
As versões indicadas pela empresa são:
- AdGuard para Windows: 8.0.3
- AdGuard para Android: 4.15.1
- AdGuard para Mac: 2.20.2
- AdGuard para Linux: 1.5
A atualização é particularmente relevante para quem utiliza a funcionalidade de filtragem HTTPS da AdGuard.
Porque é que a filtragem HTTPS foi alterada?
A AdGuard consegue filtrar anúncios e rastreadores dentro de páginas HTTPS através do seu próprio sistema de inspeção de tráfego encriptado.
Depois desta falha, a empresa decidiu que não fará filtragem HTTPS em domínios que utilizem os certificados comprometidos.
Nesses casos, a ligação passa a ser validada diretamente pelo navegador.
Isto evita que a camada de filtragem da AdGuard esconda um eventual aviso de segurança apresentado pelo Chrome, Firefox ou outro navegador.
A consequência prática é que, nesses sites, alguns anúncios ou rastreadores poderão não ser bloqueados temporariamente.
Quem usa Chrome ou Firefox já está protegido?
Na maioria dos casos, sim.
O Chrome bloqueou as chaves comprometidas através do CRLSet poucas horas depois da denúncia, sem exigir atualização ou reinício do navegador.
O Firefox fez o mesmo através do OneCRL.
A Mozilla lançou ainda o Firefox 158.0.1 e versões atualizadas do Firefox ESR para proteger também utilizadores cujas configurações possam impedir a atualização normal do OneCRL.
Mesmo assim, é recomendável manter o navegador atualizado.
O problema afeta apenas navegadores?
Não necessariamente.
Os grandes navegadores reagiram rapidamente, mas outras aplicações podem utilizar listas próprias de certificados ou sistemas que não verificam revogações da mesma forma.
Isso pode incluir software empresarial, aplicações antigas, servidores, containers e outros clientes HTTPS que utilizem trust stores desatualizadas.
Por esse motivo, o CERT-In também recomendou a atualização dos sistemas que dependem destas cadeias de confiança.
O que deve fazer agora?
Se utiliza AdGuard, a recomendação é simples: atualize a aplicação para a versão mais recente disponível.
Também deve:
- manter Chrome, Firefox, Edge, Safari ou outro navegador atualizado;
- instalar atualizações do sistema operativo;
- evitar ignorar avisos de certificados;
- verificar aplicações e servidores antigos que possam utilizar listas de certificados desatualizadas.
Para a maioria dos utilizadores domésticos, manter AdGuard, navegador e sistema atualizados é suficiente.
O AdGuard Home também precisa de atualização?
O alerta divulgado pela AdGuard refere especificamente as aplicações que fazem filtragem HTTPS.
O AdGuard Home funciona principalmente como servidor DNS e não inspeciona normalmente o conteúdo HTTPS da mesma forma que as aplicações AdGuard para Windows, Android, Mac ou Linux.
Por isso, esta atualização está sobretudo relacionada com os produtos que utilizam filtragem HTTPS no dispositivo.
Em resumo
A falha não significa que o HTTPS tenha deixado de ser seguro. O problema esteve em oito certificados intermédios da eMudhra gerados com chaves privadas extremamente fracas.
Os principais navegadores bloquearam rapidamente essas chaves e a AdGuard publicou atualizações próprias para impedir que a sua filtragem HTTPS interfira com os avisos de segurança.
Se utiliza AdGuard, a medida mais importante é instalar a atualização mais recente e manter o navegador atualizado.
📅 Last updated: