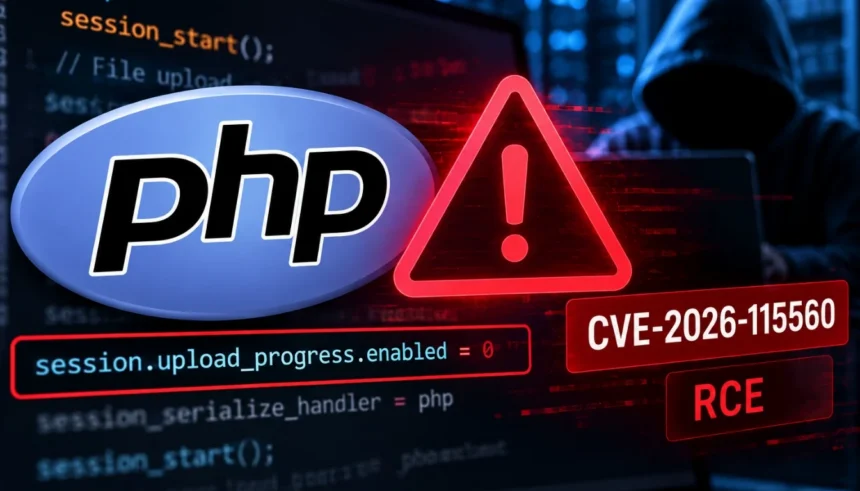
O PHP publicou esta sexta-feira, 23 de outubro, um novo alerta de segurança relacionado com uma possível vulnerabilidade de execução remota de código (RCE).
- O que é a CVE-2026-115560?
- Atualizações PHP2Shell não corrigem esta nova falha
- O que os administradores devem fazer agora?
- O que faz o session upload progress?
- Como verificar se a opção está ativa?
- WordPress está automaticamente vulnerável?
- Ainda não há ataques conhecidos contra esta falha
- PHP2Shell já está a ser explorado
- O que deve fazer agora
A nova falha recebeu o identificador CVE-2026-115560 e surge apenas dois dias depois das atualizações de emergência que corrigiram as vulnerabilidades críticas conhecidas como PHP2Shell.
Desta vez, porém, ainda não existe uma atualização que corrija o problema. Até que seja publicada a próxima versão regular do PHP, o projeto recomenda aos administradores desativar temporariamente uma funcionalidade chamada session upload progress.
O que é a CVE-2026-115560?
A CVE-2026-115560 pode permitir execução remota de código em aplicações PHP que utilizem uma combinação muito específica de configurações.
Segundo o PHP, o problema só pode ocorrer quando a aplicação:
- tem session.serialize_handler configurado como php_binary ou php_serialize;
- altera posteriormente esse valor para php através de ini_set();
- faz essa alteração antes de executar session_start();
- mantém ativa a funcionalidade session.upload_progress.
O PHP considera esta configuração pouco comum na prática.
Aplicações que nunca alteram o session.serialize_handler durante a execução não estão expostas a este vetor específico e podem continuar a utilizar o upload progress normalmente.
Atualizações PHP2Shell não corrigem esta nova falha
Este ponto é particularmente importante.
Em 21 de outubro, o PHP lançou as versões:
- PHP 8.5.12;
- PHP 8.4.27;
- PHP 8.3.36;
- PHP 8.2.35.
Essas versões corrigiram duas vulnerabilidades críticas de execução remota de código:
- CVE-2026-109618;
- CVE-2026-109619.
O PHP classificou ambas como suficientemente graves para recomendar uma atualização imediata a todos os servidores que processam pedidos web.
A nova CVE-2026-115560 é um problema separado e não foi corrigida por essas versões.
Por isso, mesmo quem já atualizou o servidor esta semana deve verificar a configuração utilizada pela aplicação.
O que os administradores devem fazer agora?
A recomendação oficial do PHP é definir:
session.upload_progress.enabled=0
no ficheiro de configuração do PHP até que seja publicada a próxima atualização regular.
Por exemplo, no php.ini:
session.upload_progress.enabled = 0
Depois da alteração, será necessário recarregar ou reiniciar o serviço PHP utilizado pelo servidor para que a nova configuração seja aplicada.
Quem já desativou esta funcionalidade como mitigação da CVE-2026-109619 em 21 de outubro não precisa de fazer mais nenhuma alteração.
O que faz o session upload progress?
O session.upload_progress permite que uma aplicação PHP acompanhe o progresso de um ficheiro enquanto este está a ser enviado para o servidor.
A funcionalidade está ativada por predefinição no PHP.
Durante um upload, o PHP pode guardar informações sobre o progresso na variável $_SESSION, permitindo que outra chamada da aplicação consulte a percentagem já enviada.
Muitos sites não utilizam esta funcionalidade diretamente.
Por isso, para servidores onde ela não seja necessária, a sua desativação temporária tende a ter pouco impacto.
Como verificar se a opção está ativa?
Num servidor com acesso à linha de comandos, é possível verificar a configuração carregada pelo PHP com:
php -i | grep session.upload_progress.enabled
Se o resultado indicar:
session.upload_progress.enabled => On
a funcionalidade está ativa.
Também é importante confirmar qual ficheiro php.ini está realmente a ser utilizado, porque servidores com PHP-FPM, CLI ou várias versões de PHP podem carregar ficheiros diferentes.
WordPress está automaticamente vulnerável?
Não necessariamente.
O simples facto de um site utilizar WordPress, Joomla, Laravel ou outro software escrito em PHP não significa que esteja vulnerável à CVE-2026-115560.
A exposição exige a combinação específica descrita pelo PHP, incluindo a mudança dinâmica de session.serialize_handler.
Ainda assim, administradores de servidores PHP podem aplicar preventivamente a mitigação recomendada, sobretudo quando a funcionalidade de progresso de upload não é utilizada.
Ainda não há ataques conhecidos contra esta falha
Até ao momento, não existem relatos públicos de exploração da CVE-2026-115560.
O PHP também ainda não divulgou:
- as versões exatas afetadas;
- uma pontuação CVSS;
- a versão que incluirá a correção definitiva.
O projeto deverá publicar um aviso de segurança completo juntamente com a próxima atualização regular.
PHP2Shell já está a ser explorado
A situação é diferente nas duas vulnerabilidades divulgadas em 21 de outubro. Segundo o The Hacker News, tentativas de exploração da CVE-2026-109618 e CVE-2026-109619 cresceram rapidamente após a divulgação pública, com milhões de tentativas registadas por sistemas de monitorização.
Esses ataques, porém, estão relacionados com as duas falhas já corrigidas e não com a nova CVE-2026-115560. Por isso, existem agora duas medidas distintas para administradores:
1. Atualizar o PHP para uma versão corrigida em 21 de outubro.
2. Desativar temporariamente session.upload_progress.enabled para mitigar a nova CVE-2026-115560.
O que deve fazer agora
Para quem administra um servidor PHP, a prioridade é confirmar três pontos:
- se o PHP já foi atualizado para 8.5.12, 8.4.27, 8.3.36 ou 8.2.35;
- se alguma aplicação altera session.serialize_handler durante a execução;
- se session.upload_progress.enabled continua ativo.
Enquanto não existir uma correção definitiva para a CVE-2026-115560, o próprio PHP recomenda manter: session.upload_progress.enabled = 0
A configuração pode ser reavaliada quando chegar a próxima atualização regular com a correção oficial.
Fonte: php
📅 Last updated: